Moftgate, beş güvenlik aracını tek ajanda topladı: Veri kurumdan çıkmıyor
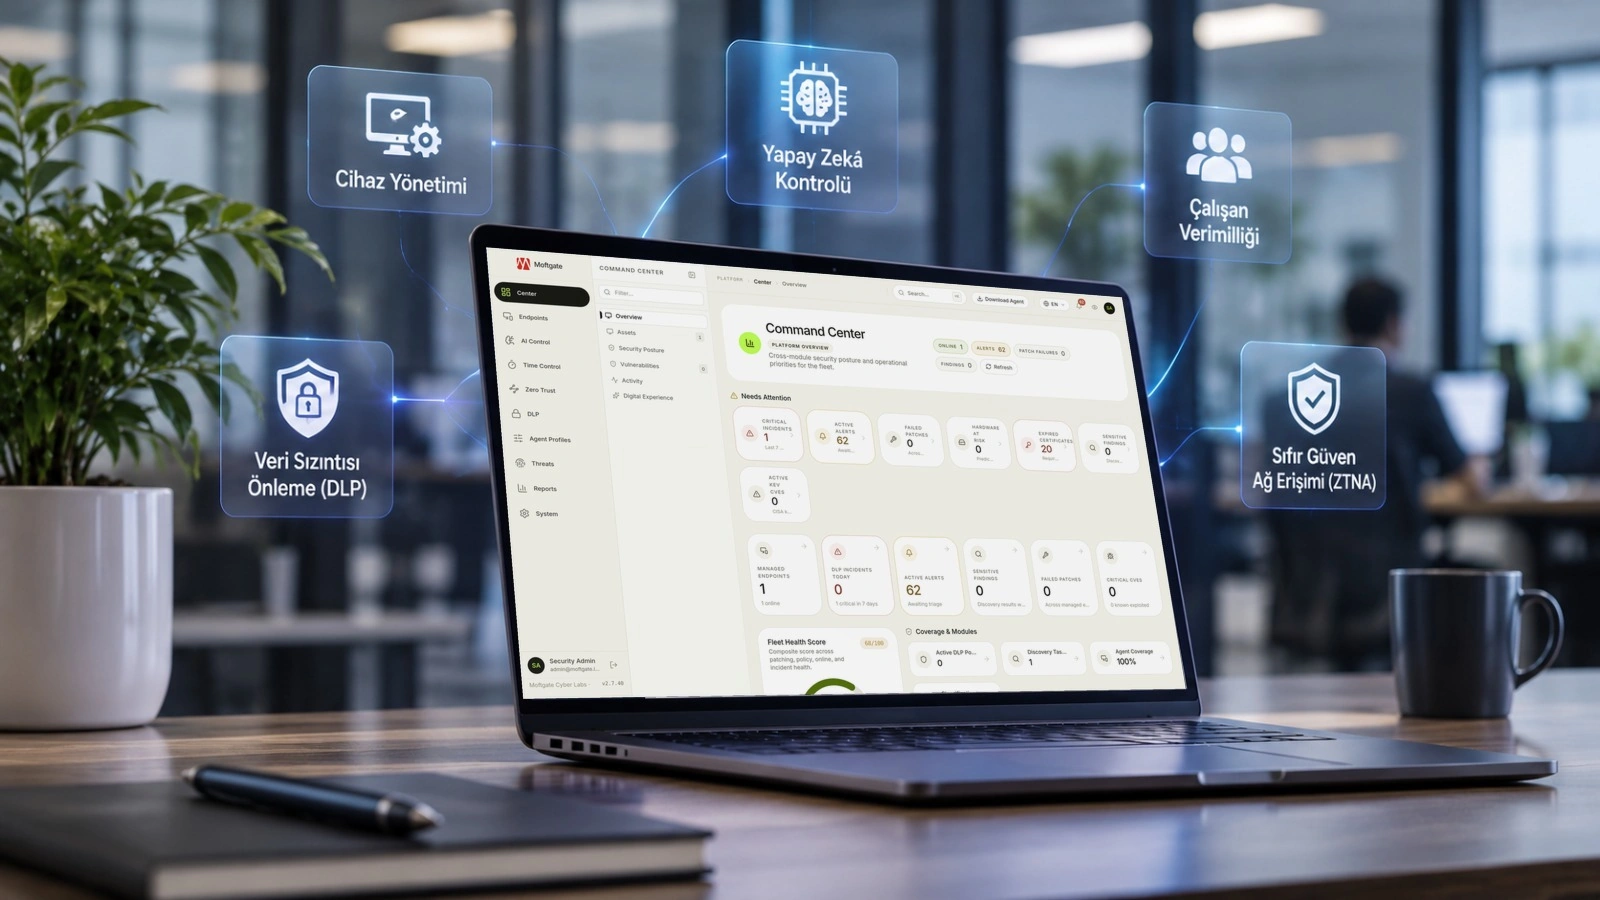
Cihaz yönetimi, veri sızıntısı önleme, yapay zekâ kontrolü, çalışan verimliliği ve sıfır güven ağ erişimi artık tek ajan ve tek panelde. Platform kurumun kendi sunucusunda çalışıyor. Cihaz yönetimi modülü ilk yıl 200 cihaza kadar ücretsiz.
Siber güvenlik şirketi Moftgate Cyber Labs, kurumların bilgisayarlarını yönetmek ve veri sızıntısını önlemek için ayrı ayrı kullandığı beş aracı tek platformda birleştirdi. Moftgate, Windows, macOS ve Linux bilgisayarlara kurulan tek bir hafif ajanla çalışıyor ve beş güvenlik modülünü aynı web panelinden yönetiyor. Platform kurumun kendi sunucusunda çalıştığı için veriler kurum dışına çıkmıyor.
| “Kurumlar bugün beş ayrı ajan, beş ayrı panel ve beş ayrı lisansla uğraşıyor. Biz bu yükü tek bir hafif ajana indirdik. Veriler de kurumun kendi sunucusundan hiç çıkmıyor. Amacımız basit: Kontrolü kurumlara geri vermek.” Soysal Tan · Moftgate Cyber Labs Kurucusu |
|---|
Beş araç, beş konsol, beş ayrı lisans
Birçok kurumda tek bir bilgisayarda aynı anda birden fazla güvenlik yazılımı çalışıyor: yama ve cihaz yönetimi için bir ürün, veri sızıntısı için ikinci bir ürün, uzaktan destek, çalışan takibi ve VPN için de ayrı çözümler. Her biri kendi ajanını, panelini ve lisansını getiriyor.
Bu dağınıklığın bedeli üç yerde ödeniyor:
• Kullanıcı tarafında: Üst üste çalışan ajanlar bilgisayarı yavaşlatıyor. Çakışmalar ve donmalar BT ekibine ek iş çıkarıyor.
• Güvenlik tarafında: Araçlar birbirini görmüyor. Yama durumu bir panelde, veri ihlali kaydı başka bir panelde kalıyor ve arada kör noktalar oluşuyor.
• Bütçe ve denetim tarafında: Her araç ayrı lisans ve bakım maliyeti getiriyor. KVKK ya da ISO 27001 denetiminde kanıtları birkaç sistemden toplamak günler alıyor.
Tek ajan, tek panel, beş modül
Moftgate bu araçların yerine tek bir ajan kuruyor ve tüm yönetimi tek web panelinde topluyor. Şirketin verdiği bilgiye göre ajan, işlemci kapasitesinin yüzde 5'inden azını kullanıyor ve platform yaklaşık 15 dakikada kuruluyor. Kurumlar tek bir modülle başlayıp diğerlerini ajanı yeniden kurmadan açabiliyor.
• Merkezi Cihaz Yönetimi: Şirket bilgisayarlarının otomatik envanterini çıkarıyor; Windows, macOS ve 300'ü aşkın programın güvenlik güncellemelerini arka planda yüklüyor. Programları uzaktan sessizce kuruyor; uzak masaüstü ve terminal erişimi sağlıyor.
• Veri Sızıntısı Önleme (DLP): TCKN, IBAN, kart numarası, sağlık verisi ve kaynak kod gibi hassas içerikleri tanıyor. USB bellek, e-posta, web yüklemesi, bulut senkronizasyonu, yazıcı, pano ve ekran görüntüsü üzerinden veri çıkışını izliyor, uyarıyor ya da engelliyor.
• Yapay Zekâ Kontrolü: Çalışanların hangi yapay zekâ araçlarını kullandığını görünür kılıyor. ChatGPT, Copilot, Claude ve Gemini gibi araçlara yapıştırılan hassas veriyi daha bilgisayardan çıkmadan yakalıyor; onaysız servisleri engelleyebiliyor.
• Çalışan Verimliliği: Uygulama ve web sitesi kullanımını ölçüp kurum kurallarına göre sınıflandırıyor; mesai ve toplantı süresini raporluyor. Ekran görüntüsü almıyor ve kullanıcı adlarını takma adla gösterebiliyor.
• Sıfır Güven Ağ Erişimi (ZTNA): Klasik VPN yerine kullanıcıyı yalnızca yetkili olduğu uygulamaya bağlıyor. Bağlantıdan önce cihazın disk şifrelemesini, yama düzeyini ve güvenlik ayarlarını doğruluyor.
Modüller aynı veri ve politika altyapısını paylaştığı için birbirini besliyor. Örneğin veri keşfinde bulunan hassas dosyalar otomatik olarak sızıntı önleme kurallarına aktarılıyor.
Veri kurumun kendi sunucusunda kalıyor
Moftgate'i benzer çözümlerden ayıran asıl fark kurulum modeli. Yönetim paneli, politika motoru ve tüm kayıtlar kurumun kendi veri merkezinde, fiziksel ya da sanal sunucuda çalışıyor. Platform internete kapalı (air-gapped) ağlarda da kullanılabiliyor.
Bu model, bulut tabanlı araçlarda sık sorulan KVKK kapsamındaki yurt dışı veri aktarımı sorununu ortadan kaldırmayı hedefliyor. Cihaz ağdan koptuğunda da politikalar çalışmaya devam ediyor. Olaylar cihazda birikiyor ve bağlantı gelince panele aktarılıyor.
Platform; KVKK, GDPR, ISO 27001, PCI DSS ve BDDK gibi çerçeveler için hazır raporlar üretiyor. Yama, erişim, uzak oturum ve veri ihlali kayıtları tek yerde tutulduğu için denetimde "kim, hangi veriyi, ne zaman taşıdı?" sorusu tek raporla yanıtlanabiliyor.
Bankadan fabrikaya, KOBİ'den MSP'ye
Moftgate, sıkı denetime tabi sektörleri ve küçük BT ekibiyle çalışan şirketleri hedefliyor. Sektöre özel çözümler şu alanları kapsıyor:
• Finans ve sigorta: BDDK ve PCI DSS gereksinimleri için kurum içi uç nokta kontrolü ve veri sızıntısı önleme.
• Kamu: Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi tedbirlerine yönelik, kapalı devre ağlarda çalışan yapı.
• Sağlık: Hasta kayıtlarını ve klinik bilgisayarları fidye yazılımına ve veri hırsızlığına karşı koruma.
• Üretim ve enerji: Üretim hatlarını yavaşlatmadan CAD çizimlerini ve fabrika istasyonlarını koruma.
• Eğitim: Kampüs laboratuvarlarını, akademisyen cihazlarını ve öğrenci kayıtlarını tek panelden yönetme.
• KOBİ ve MSP'ler: Yönetilen hizmet sağlayıcılar, çok kiracılı yapı sayesinde birden fazla müşteriyi tek konsoldan yönetebiliyor.
Şirket ayrıca bayi ve MSP'lere yönelik bir iş ortaklığı programı yürütüyor.
İlk yıl 200 cihaza kadar ücretsiz
Moftgate, Merkezi Cihaz Yönetimi modülünü ilk yıl 200 cihaza kadar ücretsiz sunuyor. Başlamak için kredi kartı ya da satış görüşmesi gerekmiyor.
Diğer dört modül kurumsal teklifle lisanslanıyor. Lisans kullanıcı başına değil cihaz başına veriliyor ve modüller tek tek eklenebiliyor.
Detaylı bilgi ve demo talebi için: moftgate.com
Moftgate Cyber Labs hakkında
Moftgate Cyber Labs, 2019'da kurulan ve Ar-Ge faaliyetlerini İstanbul Esenler'de yürüten bir siber güvenlik şirketi. Şirketin geliştirdiği Moftgate platformu; uç nokta yönetimi, veri sızıntısı önleme, yapay zekâ kontrolü, çalışan verimliliği ve sıfır güven ağ erişimini tek bir hafif ajan ve tek bir yönetim panelinde birleştiriyor. Platform kurum içi, hibrit ya da internete kapalı ağlarda çalışabiliyor.
Basın iletişimi
Moftgate Cyber Labs
E-posta: info@moftgate.com
Telefon: +90 212 440 09 90
Web: moftgate.com
Adres: Teknopark Esenler, Kemer Mah. Mehmet Akif İnan Cd. No: 85, Esenler / İstanbul
İlgili içerikler
Kritik Sistemlerde Yeni Standart: 3FA ve e-İmza ile Giriş Dönemi
ERP Verileri Yapay Zeka İle Dile Geliyor
Türkiye’de Siber Tehditler Rekor Seviyeye Ulaştı: 2024’te 1,5 Milyon Saldırı Gerçekleşti